Een beveiligingsincident kan elke website overkomen, ook een goed onderhouden site. Op 21 oktober was een lek in PHP groot nieuws: PHP is de techniek onder WordPress, WooCommerce en de meeste websites. In dit blog lees je hoe wij naar zo'n incident kijken, wat we doen als het gebeurt en wat je zelf kunt doen.
Wat er in oktober gebeurde
Het lek, PHP2Shell genoemd, zat sinds versie 5.4 in PHP, en volgens Varonis hielp AI onderzoekers om een werkende aanval in dagen in plaats van maanden te ontwikkelen (Varonis). Hoe we het die dagen hebben aangepakt, staat op onze statuspagina over het PHP-lek.
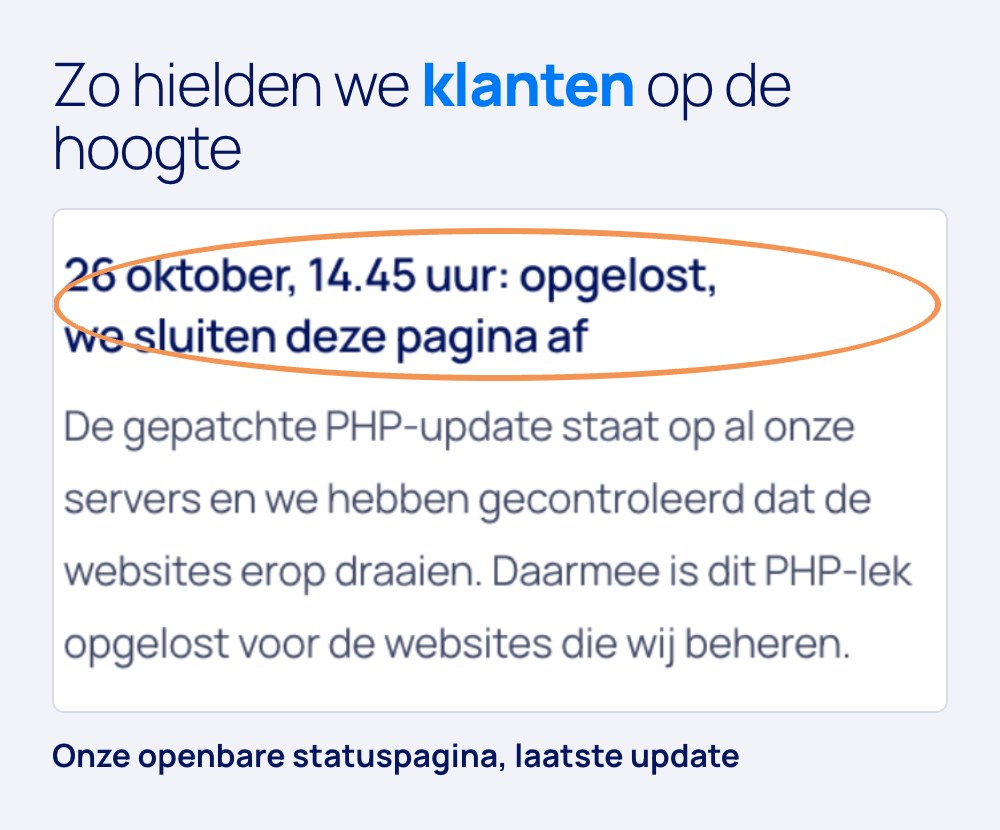
Onze visie: niet óf, maar hoe snel
Geen enkele website is voor altijd lekvrij. Software wordt elke dag nagekeken, en met AI gaat dat sneller dan ooit, voor onderzoekers en voor aanvallers. Daarom beoordelen we onszelf niet op de vraag of er een lek komt, maar op wat we doen in de uren erna. Drie dingen staan voorop: snel handelen, open zijn over de stand van zaken, en een basis die op orde is voordat er iets gebeurt.
Wat wij doen bij een beveiligingsincident
- Direct maatregelen. Bij PHP2Shell zetten we op 21 oktober, de dag dat het lek bekend werd, tijdelijke PHP-instellingen en een extra firewall aan op al onze servers.
- Elke site live volgen. We hielden elke website in de gaten tot de oplossing overal stond.
- Open over de stand van zaken. Op een openbare statuspagina kon iedereen volgen wat we deden, met tijdstip per update.
- Een mail aan wie geraakt wordt. Moest een website tijdelijk offline, dan kreeg die klant een mail van ons.
- Zelf controleren. Een update kan een oud versienummer blijven tonen. Wij controleren de versie die echt draait, niet alleen het nummer in een paneel.
- Pas afschalen als het overal klopt. Tijdelijke maatregelen blijven staan tot de oplossing op elke server bevestigd is.
De basis die altijd aan staat
Bij Managed Webhosting staat er een vaste basis klaar, ook als er niets in het nieuws is:
- Tweestapsverificatie op beheertoegang, ook voor onze eigen mensen.
- Back-ups buiten je eigen omgeving, binnen de EU.
- Een eigen, afgeschermde omgeving per toepassing.
- Een firewall die bekende aanvallen en botverkeer tegenhoudt.
- SPF, DKIM en DMARC om misbruik van jouw domein als afzender tegen te gaan.
- Bewaking, zodat wij een probleem zien voordat je bezoeker het merkt.
Drie dingen die je zelf kunt doen
Je hoeft geen techneut te zijn om de kans op een beveiligingsincident flink te verkleinen. Deze drie dingen kosten samen een middag.
1. Zet tweestapsverificatie aan, te beginnen bij je mail
Wie in je mailbox komt, kan de wachtwoorden van bijna al je andere accounts resetten. Zet daarom eerst tweestapsverificatie aan op je mail. Daarna volgen Google, Microsoft, je socials en het beheer van je website. Je logt dan in met je wachtwoord en een code of bevestiging op je telefoon.
2. Houd je updates bij
Zet automatische updates aan op je telefoon en laptop, en laat ook de software van je website bijwerken. Een update dicht vaak precies het lek dat net in het nieuws was.
3. Ruim toegang op
Kijk wie er nog bij je website, je mail, je Google-account, je socials en je advertentieaccounts kan. Oud-collega's en mensen die niet meer voor je werken, haal je eruit. Dat kost een paar minuten per account en sluit een gat dat je anders niet ziet.
Of laat het ons doen
Mkbservicedesk raadt ondernemers aan om hun hosting- of IT-partij niet alleen te vragen of een update is geplaatst, maar ook welke extra controles zijn gedaan (mkbservicedesk, 26 oktober 2026). Dat is precies wat wij voor je doen. Bij Managed Webhosting houden wij de beveiliging van je omgeving bij, en bij een incident nemen wij direct maatregelen. Dat kan ook als wij je website niet gebouwd hebben.
Veelgestelde vragen
Wat is een beveiligingsincident?
Alles waarbij de veiligheid van je website, mail of gegevens in gevaar komt: een lek in software dat misbruikt kan worden, een inbraak in een account of een besmette website.
Wat doe ik als ik denk dat mijn website gehackt is?
Handel snel en zorgvuldig. In WordPress gehackt? Stappenplan voor het eerste uur lees je wat je in het eerste uur doet. Is je site bij ons, mail dan service@jkc.media.
Hoe zet ik tweestapsverificatie aan?
Bij de meeste diensten vind je het in de instellingen onder Beveiliging of Inloggen. Je koppelt een app op je telefoon of je nummer, en voortaan vraagt de dienst bij het inloggen om een extra code. Begin bij je mail.
Meer artikelen
- Marketingplan 2027 in vijf vragen 5 november 2026
- Google Ads kosten: wat betaal je echt? 27 oktober 2026
- Google AI Mode: wat het voor jou betekent 20 oktober 2026