WordPress gehackt? Dan bepaalt het eerste uur hoeveel schade je overhoudt. De meeste eigenaren verliezen tijd op de verkeerde plekken: ze verwijderen in paniek bestanden, veranderen één wachtwoord en hopen op het beste, of zetten een back-up terug waar de hack al in zit. In deze gids lees je hoe je een gehackte website herkent, wat je in het eerste uur doet, hoe je voorkomt dat het opnieuw gebeurt en wanneer je hulp inschakelt.
Zo merk je dat je WordPress-site gehackt is
Een hack is niet altijd zichtbaar. WordPress.org noemt de tekenen van een inbraak die op een echt probleem wijzen: een site op de zwarte lijst van Google of Bing, een host die je website heeft uitgezet, een site die als malwareverspreider is gemarkeerd, bezoekers van wie de virusscanner waarschuwt, en activiteit die je niet zelf hebt toegestaan, zoals nieuwe gebruikers. Soms zie je de schade gewoon als je de site opent.
Tekenen die je zelf in vijf minuten controleert
Log in en open de gebruikerslijst: staat er een beheerder tussen die je niet kent? Het Nationaal Cyber Security Centrum waarschuwde in juni 2026 dat een botnet WordPress-sites misbruikte met gestolen inloggegevens, en noemt beheeraccounts die beginnen met wp-maintenance- of wp-backup- een teken van besmetting. Open je site op een telefoon met mobiele data, want sommige malware stuurt alleen bezoekers door die via Google of een mobiel apparaat komen. Zoek je eigen domein op in Google en kijk naar pagina's die je nooit hebt gemaakt, vaak in een andere taal of over producten die je niet verkoopt. Check of je host je een waarschuwing heeft gestuurd en of je contactformulier of mail ineens anders werkt.
Waarom het meestal bij een plugin begint
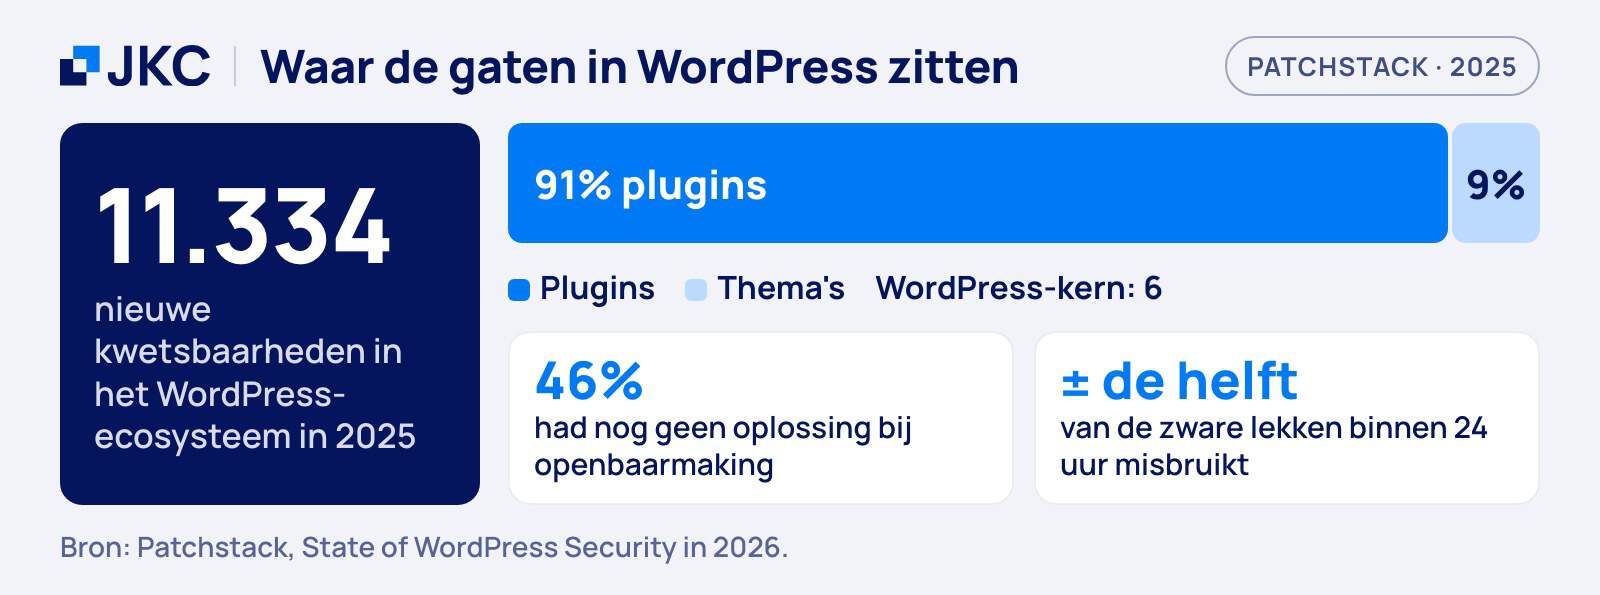
Aanvallers gaan naar de plekken met gaten. In het rapport van Patchstack staan 11.334 nieuwe kwetsbaarheden in het WordPress-ecosysteem in 2025. Daarvan zat 91 procent in plugins en 9 procent in thema's, en maar zes in de WordPress-kern. Voor veel ervan was nog geen oplossing: bij 46 procent had de ontwikkelaar nog geen patch toen de kwetsbaarheid openbaar werd. De vraag is dus zelden of WordPress veilig is, maar welke plugin op jouw site verouderd of verlaten is.
Van de 11.334 nieuwe WordPress-kwetsbaarheden in 2025 zat 91 procent in plugins. Je pluginlijst is je aanvalsoppervlak.
WordPress gehackt: wat je in het eerste uur doet
Werk in deze volgorde. De volgorde telt, want elke stap beschermt het bewijs en de opties voor de volgende.
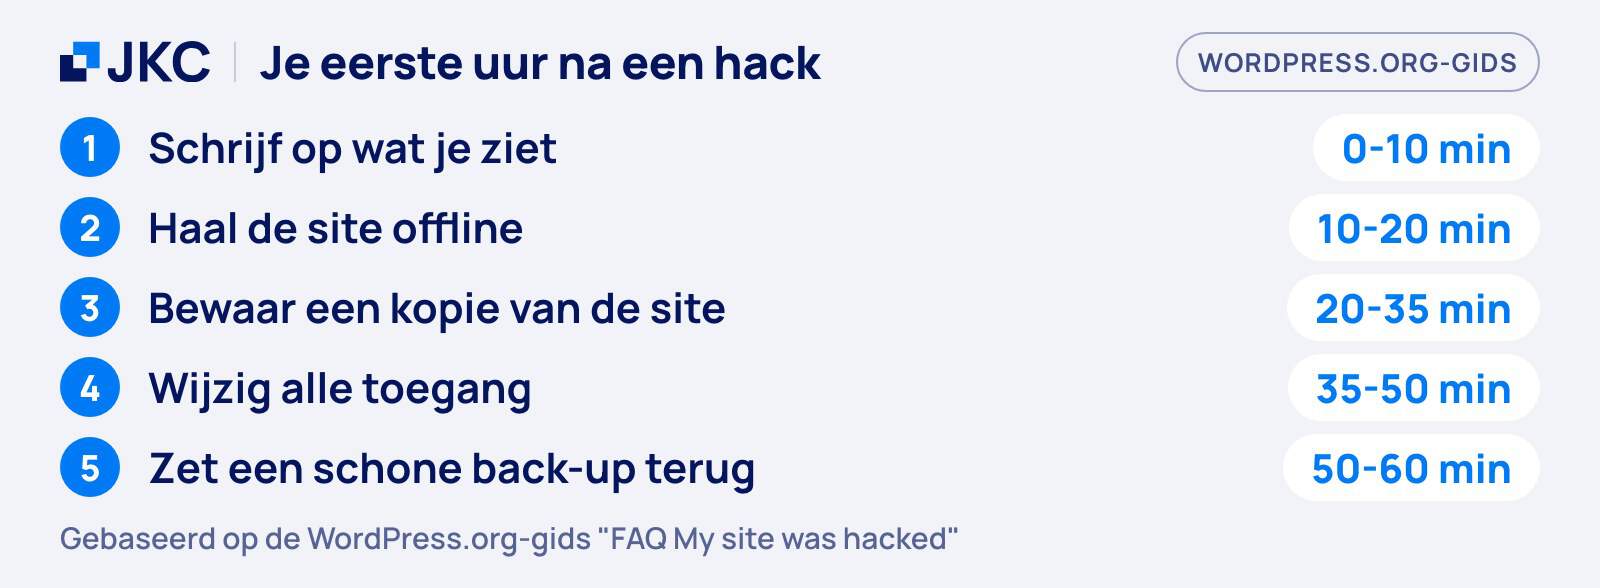
Minuut 0 tot 10: blijf rustig en schrijf alles op
WordPress.org begint zijn gids met hetzelfde advies: blijf rustig en leg vast wat er gebeurt. Noteer wat je ziet, hoe laat je het merkte en wat er recent is veranderd, zoals een nieuwe plugin, een aanpassing aan het thema of een nieuwe gebruiker. Dit is je incidentrapport, of je de site nu zelf opschoont of aan iemand anders geeft. Verwijder nog niets. Bestanden weggooien voordat je weet wat er is gebeurd, vernietigt het spoor dat laat zien hoe de aanvaller binnenkwam.
Minuut 10 tot 20: haal de site uit het zicht
Zet de site in onderhoudsmodus, of vraag je host om openbare toegang te blokkeren. Zo komen bezoekers niet op een doorverwijzing of malware terecht, en kan de aanvaller je site niet gebruiken terwijl jij aan het werk bent. Verstuurt de site spam of valt hij andere sites aan, dan heeft je host hem misschien al geschorst. Dat is vervelend, maar het geeft je ook tijd. Vertel je host wat je hebt gevonden, want bij shared hosting kunnen ook andere sites op dezelfde server geraakt zijn.
Minuut 20 tot 35: bewaar een kopie van de besmette site
Maak voordat je iets opschoont nog één momentopname van de bestanden en de database. WordPress.org raadt dit ook aan: zelfs een besmette kopie is een referentie als het opschonen misgaat. Bewaar hem buiten de server. Bekijk daarna de back-ups die je al hebt en noteer welke de laatste is van vóór het eerste teken. Die datum heb je zo nodig.
Minuut 35 tot 50: doe alle deuren op slot
Verander elk toegangspunt, niet alleen de WordPress-login: alle WordPress-gebruikers (beheerders eerst), het hostingpaneel, FTP of SFTP en de database. WordPress.org zegt ook dat je de geheime sleutels in wp-config.php vervangt, waardoor iedereen die nog is ingelogd wordt afgemeld. Doe dit vanaf een computer die je vertrouwt. Dezelfde gids merkt op dat een aanval in veel gevallen op de eigen computer van de eigenaar begint, dus draai ook een volledige malwarescan op je laptop.
Minuut 50 tot 60: kies tussen opschonen en terugzetten
Nu heb je twee routes. Heb je een schone back-up van vóór het eerste teken, dan is terugzetten meestal de snelste en veiligste weg. Heb je die niet, dan moet je de besmetting met de hand zoeken en weghalen. WordPress.org stelt voor om wp-admin en wp-includes te vervangen door een verse kopie van dezelfde versie, via SFTP geüpload, omdat de ingebouwde herinstallatie alleen bestanden overschrijft en hacks vaak nieuwe bestanden toevoegen. Ook wijst de gids .htaccess, index.php, header.php en footer.php aan als de bestanden die aanvallers het vaakst aanpassen.
Na het terugzetten: updaten en de wachtwoorden nog eens wijzigen
Een teruggezette site is pas schoon als het gat dicht is. Update de WordPress-kern, elke plugin en je thema, en verwijder wat je niet meer gebruikt. WordPress.org noemt een stap die mensen overslaan: wijzig de wachtwoorden opnieuw nadat je weet dat de site schoon is, voor het geval een aanvaller nog een kopie van de eerste had. Ons artikel over wat je controleert voor je naar WordPress 7 update laat zien hoe je update zonder dat de site breekt.
WordPress gehackt? Tekenen en je eerste stap
| Teken | Eerste stap |
|---|---|
| Onbekende beheerder | Weg ermee, reset alle logins |
| Vreemde redirects | Check .htaccess en plugins |
| Host schorst de site | Vraag de host om details |
| Spampagina's in Google | Scan bestanden, dan opschonen |
| Login werkt niet meer | Reset via de database |
De WordPress.org-gids beschrijft hoe je een gekaapte beheerder via de database herstelt, bijvoorbeeld met phpMyAdmin, als je niet meer kunt inloggen.
WordPress beveiligen: zo voorkom je een nieuwe hack
Opschonen is de dure route. Met deze gewoontes is de volgende hack een stuk minder waarschijnlijk, en ze kosten veel minder dan één schoonmaak. Wil je de kant van beleid en compliance, zoals ISO 27001 en wat je klanten van je vragen, lees dan ons artikel over WordPress-beveiliging en informatiebeveiliging. Dit artikel blijft bij de praktijk.
Update snel en verwijder wat je niet gebruikt
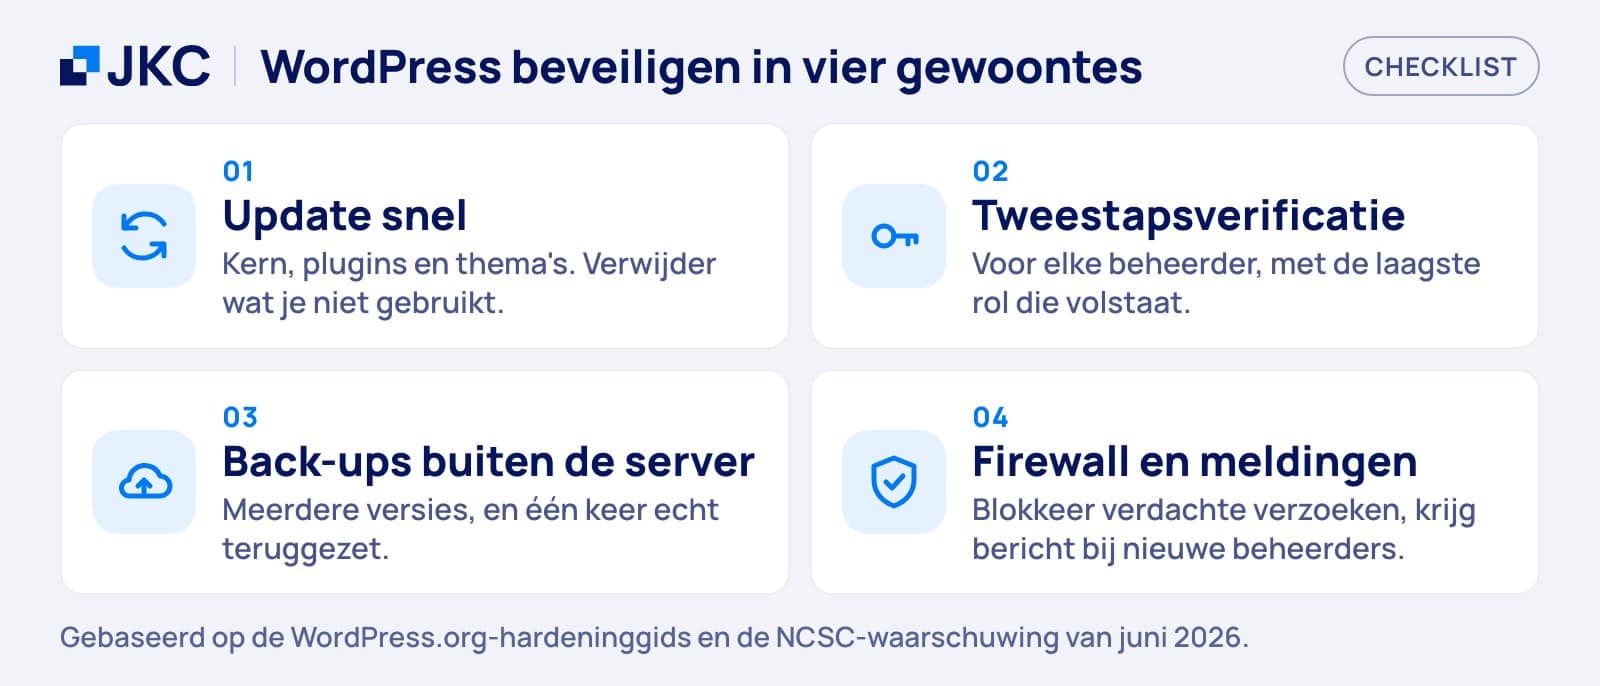
Patchstack zag dat ongeveer de helft van de kwetsbaarheden met grote impact binnen 24 uur werd misbruikt. Dan is eens per kwartaal updaten te weinig. Zet automatische updates aan voor plugins die je vertrouwt, test de grotere eerst op een kopie en verwijder plugins en thema's die je niet gebruikt. Een uitgeschakelde plugin die nog is geïnstalleerd kan nog steeds een gat bevatten. WordPress.org zegt hetzelfde over de kern: oudere versies krijgen geen onderhoud met beveiligingsupdates.
Gebruik tweestapsverificatie en geef mensen alleen wat ze nodig hebben
WordPress.org raadt tweestapsverificatie aan als extra maatregel, en die hoort aan te staan voor elke beheerder. Geef iedereen de laagste rol waarmee diegene zijn werk nog kan doen: een redacteur hoeft geen beheerder te zijn, en een bureau dat vorig jaar vertrok heeft helemaal geen account nodig. Je kunt ook het bewerken van bestanden vanuit het dashboard uitzetten met één regel in wp-config.php. WordPress.org merkt op dat dit een aanvaller die bestanden kan uploaden niet tegenhoudt, dus het is één laag en niet het hele plan.
Bewaar back-ups buiten de server
WordPress.org zegt dat je regelmatig een back-up maakt, ook van de database. Voeg er twee dingen aan toe: bewaar minstens één kopie ergens anders dan op de server waar de site draait, en test één keer een terugzetting. Een back-up die je nooit hebt teruggezet is een hoop, geen plan. Bewaar meerdere versies, want je merkt een hack soms pas als je nieuwste back-ups hem al bevatten.
Zet een firewall voor de site
Een webapplicatiefirewall filtert bekende aanvalspatronen voordat ze WordPress bereiken. Hij vervangt updates niet, maar koopt je tijd terwijl er een patch onderweg is, en dat telt als bijna de helft van de nieuwe kwetsbaarheden bij openbaarmaking geen oplossing heeft. Combineer hem met monitoring die meldt wanneer bestanden veranderen of er een onbekende gebruiker verschijnt, zodat je een probleem van je eigen systeem hoort en niet van een klant.
Wanneer je hulp inschakelt
Is je website gehackt en kom je er zelf niet uit? Een eenvoudige besmetting kun je zelf aan als je een schone back-up hebt en de tijd. Schakel een specialist in als je de bron niet vindt, als de hack terugkomt na een terugzetting, als de site klantgegevens bevat of bestellingen aanneemt, of als je het je simpelweg niet kunt permitteren dagenlang offline te zijn. Zijn mogelijk persoonsgegevens blootgesteld, controleer dan ook of je een datalek moet melden. Neem je notities van de eerste tien minuten mee: die besparen de specialist uren.
Hoe JKC Media hierbij helpt
Wij onderhouden en beveiligen WordPress-sites voor klanten, met updates, back-ups buiten de server, toegangsbeheer en monitoring. In augustus 2026 hebben we ook gehackte sites opgeschoond en weer online gebracht. Wil je dit uit handen geven voordat er iets stukgaat, bekijk dan onze support en onderhoud. Is je site nu gehackt, neem contact op en vertel ons wat je ziet.
Veelgestelde vragen: WordPress gehackt
WordPress gehackt: wat moet ik als eerste doen?
Blijf rustig en schrijf op wat je ziet en wanneer je het merkte. Haal de site daarna offline met onderhoudsmodus of via je host en bewaar een kopie van de besmette bestanden en database. Verwijder nog niets. Wijzig daarna elk wachtwoord en bepaal of je een schone back-up terugzet of de site met de hand opschoont.
Kan ik een gehackte WordPress-site zelf herstellen?
Ja, als je een schone back-up van vóór de hack hebt en wat technisch inzicht. Zet hem terug, update alles en wijzig alle wachtwoorden. Heb je geen schone back-up, komt de hack terug na een terugzetting, of bevat de site klantgegevens of neemt hij bestellingen aan, schakel dan een specialist in. Een half opgeschoonde site kan opnieuw besmet raken.
Hoe is mijn WordPress-site gehackt?
Meestal via een kwetsbare plugin. Patchstack telde in 2025 11.334 nieuwe WordPress-kwetsbaarheden, waarvan 91 procent in plugins. Gestolen of zwakke wachtwoorden, een besmette computer en oude gebruikersaccounts zijn de andere gebruikelijke oorzaken. De exacte route vinden vraagt forensisch werk, daarom tellen een bewaarde kopie en je notities eerst.
Hoe voorkom ik dat mijn WordPress-site opnieuw gehackt wordt?
Update kern, plugins en thema's snel en verwijder wat je niet gebruikt. Zet tweestapsverificatie aan, geef gebruikers alleen de rol die ze nodig hebben en bewaar back-ups buiten de server, met één keer een geteste terugzetting. Een firewall en monitoring voegen een laag toe. Eén maatregel is niet genoeg, dus gebruik ze samen.
WordPress gehackt, of wil je zeker weten dat het nooit gebeurt? Lees over onze WordPress support en onderhoud of Neem gerust contact op, dan kijken we samen met je mee.
Meer artikelen
- Webshop optimaliseren voor Q4 8 oktober 2026
- WordPress 7: wat is nieuw en wat check je? 29 september 2026
- Core Web Vitals uitgelegd: wat LCP, INP en CLS voor je website betekenen 23 september 2026